techtalk|龚海涵:解码智驾系统功能安全从设计到整车验证的落地逻辑
智能驾驶系统发生故障后,车辆能否保持可控?驾驶员是否需要接管?系统该执行怎样的避险策略?围绕这些行业普遍关注的核心问题,本期 TechTalk 邀请到中汽研科技有限公司功能安全测试技术专家龚海涵,从故障传导机制、分级响应设计、整车验证方法到研测协同落地,系统拆解智能驾驶功能安全从设计走向量产验证的全链路逻辑。
风险溯源:智驾故障传导路径与功能安全边界
从车道居中控制、自适应巡航到限定区域自动驾驶,各类智驾功能的底层逻辑本质相通:将外部环境感知信息转化为车辆横向、纵向的控制指令。传感器信号失效、控制器运算异常、通信链路中断或执行部件故障,链路中任一环节出现问题,都会沿控制路径逐层传导,最终引发车辆行驶行为异常。
功能安全的核心研究对象,正是电子电气系统故障引发的安全风险,以及对应的风险控制措施。以车道居中功能为例,当关键控制信号突发中断时,评判安全能力的核心并非 “系统是否弹出故障提示”,而是系统能否精准识别故障、按预设规则执行安全响应,并同步向驾驶员发出明确警示,避免异常控制持续威胁行车安全。
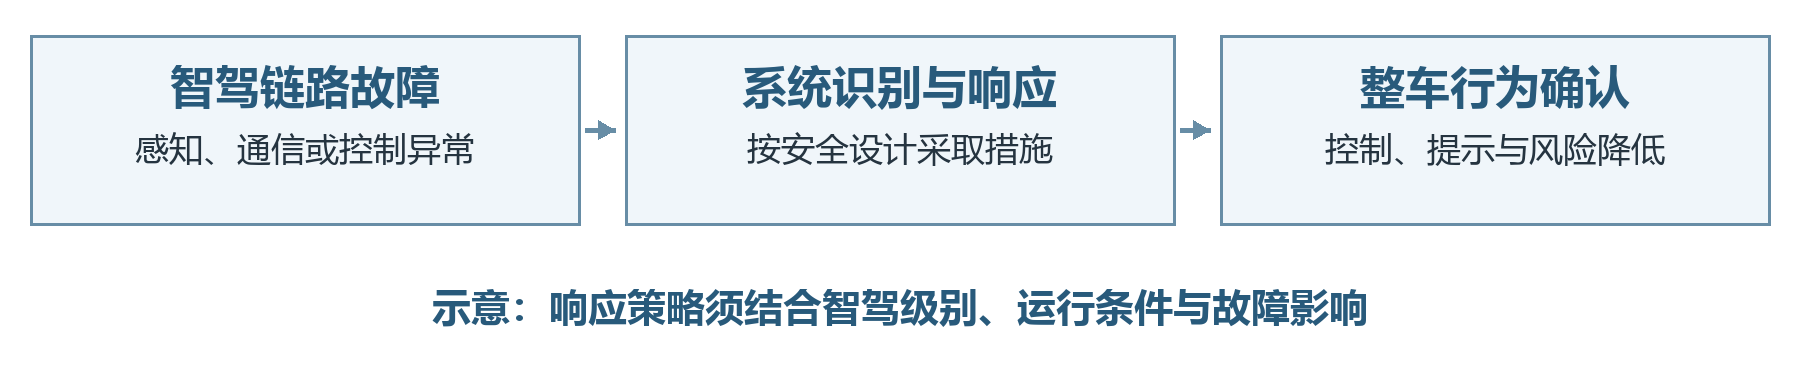
图1 智驾系统故障与安全响应示意
根据故障等级与运行工况,系统可采取功能限制、控制模式切换、风险降低策略等差异化处置方案。需要明确边界的是:仅因系统感知能力边界导致的风险(系统本身无硬件 / 软件故障),不属于功能安全覆盖范畴,需通过预期功能安全(SOTIF)体系另行分析验证。
分级施策:L2-L4 级智驾故障响应逻辑与验证重点
不同自动驾驶等级下,系统与驾驶员的驾驶权责划分不同,故障处置的设计逻辑与验证重点也存在显著差异。其中 L3、L4 级系统需明确定义设计运行条件(ODC),清晰界定适用道路类型、车速范围、气象环境等运行边界。
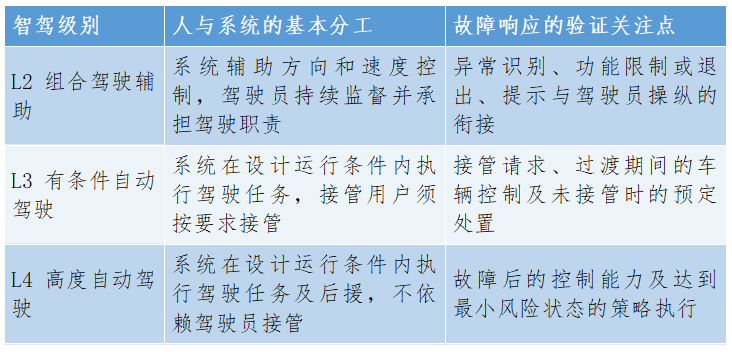
故障响应策略必须与系统实际承担的驾驶职责相匹配:L2 级不能因驾驶员全程值守,就弱化系统自身的风险控制;L3 级的核心风险点在于接管过渡环节 —— 发出接管请求不等于完成安全交接,请求发出到驾驶员实际接管的空档期,车辆如何维持安全状态,才是验证的核心;L4 级无驾驶员可依托,需由系统独立完成风险兜底。同时,最小风险状态并非 “任何场景下立即停车”,具体处置策略需结合实时道路环境与车辆能力综合制定。
闭环校验:整车级功能安全的测试方法与验证标准
功能安全的整车验证,核心是追溯从故障发生到车辆落地响应的完整链条 —— 故障触发、系统识别、控制执行、车辆行为,四个环节缺一不可。仅读取故障码不足以证明安全机制有效,必须确认预设安全措施实际触发执行,且最终车辆行为符合安全目标要求。
故障注入测试是受控环境下验证安全措施的核心方法:针对选定故障点模拟信号异常、通信中断等场景,同步记录故障触发时刻、功能状态切换、车辆运动参数、告警提示信息与驾驶员操作,逐一核对响应顺序、执行时效与车辆表现是否达标。
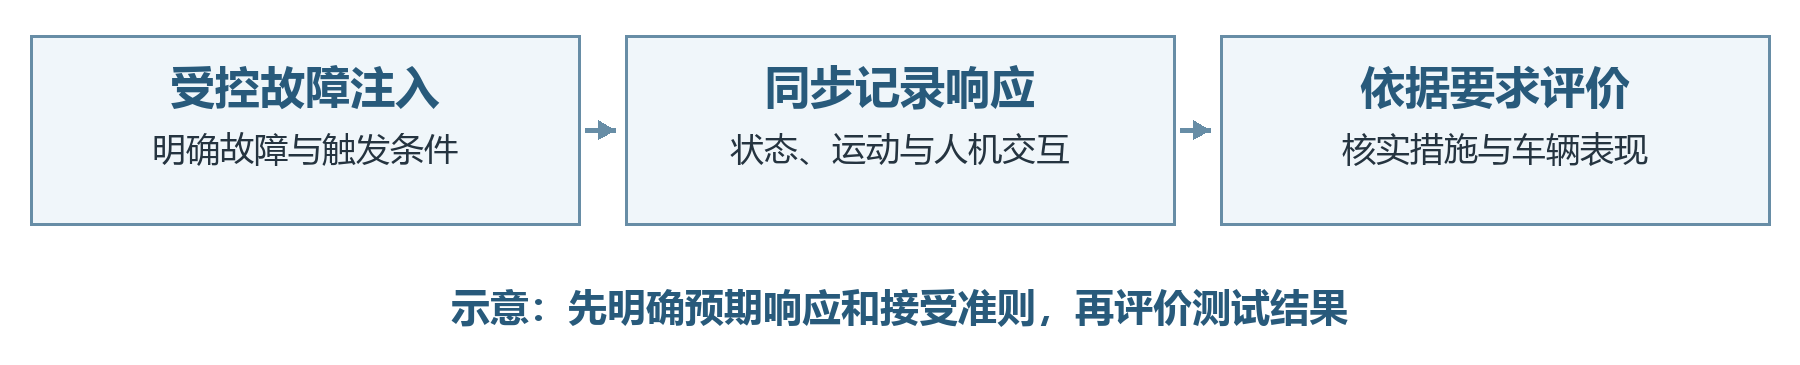
图2 智驾功能安全整车验证过程示意
不同等级系统的验证各有侧重:L2 级重点验证辅助功能异常时的控制退阶与提示逻辑;L3 级核心验证接管过渡过程及驾驶员未接管的兜底策略;L4 级则重点验证故障后的自主风险降低策略。测试前需明确被测对象版本、适用运行条件、预期响应逻辑与判定准则,并根据风险等级选择仿真、台架、封闭场地等验证环境。单条用例通过可对应单项要求提供验证证据,完整的安全结论仍需结合系统分析、设计文档与多维度验证结果综合判定。
研测协同:前置验证降低功能安全量产落地成本
行业普遍存在一个认知误区:将测试验证放在项目收尾阶段。功能定义、安全设计与测试验证脱节,常出现部件文档的接口、配置、版本与整车实际状态不匹配的问题,后续整改成本成倍上升。测试需求越早介入研发流程,设计、开发、测试三方的对齐成本越低、整改效率越高。此外,软件版本迭代或功能变更后,原有安全措施与验证结论的适用性也需重新评估。
中汽深圳科技可针对企业智能驾驶功能安全验证需求,提供全流程技术支持,覆盖文档预审与合规确认、测试用例设计辅导、委托研发验证、场地故障注入测试等服务。服务范围可根据智驾等级、功能边界与安全要求定制化匹配,协助企业全面验证故障应对措施的有效性,最终交付可追溯、可复核的验证记录与正式报告。