techtalk | 从条款到风险:GB 47955组合驾驶辅助功能安全测试的实践观察
2026年6月,我国首部针对组合驾驶辅助系统的强制性国家标准GB 47955—2026《智能网联汽车 组合驾驶辅助系统安全要求》(以下简称“L2强标”)正式发布,并将于2027年1月1日起实施。标准发布以来,功能安全作为其中的核心模块,受到行业高度关注。功能安全关注的不仅是系统功能和性能表现,更是功能故障后的安全策略。中汽研科技有限公司(简称“中汽深圳科技”)功能安全测试技术专家龚海涵,结合一线测试实践,分享功能安全测试的观察与思考。本系列将围绕L2强标功能安全合规,分期拆解验证体系、企业提交文档审查、故障注入测试等关键环节的主要内容。
L2强标将功能安全要求系统性纳入安全要求框架体系,附录C明确了文档审查和验证确认的具体要求。其底层方法论来自GB/T 34590,但L2强标做了产品化落地,把抽象的安全目标,落到了可测试的整车级危害场景上。
一、验证体系:企业自测与公告验证双层保障
功能安全验证是一个完整体系。企业侧需完成系统层面验证和整车层面确认,两者从不同维度验证安全机制的有效性。检测机构的公告抽样验证,则是对企业自测结果有效性的再确认。
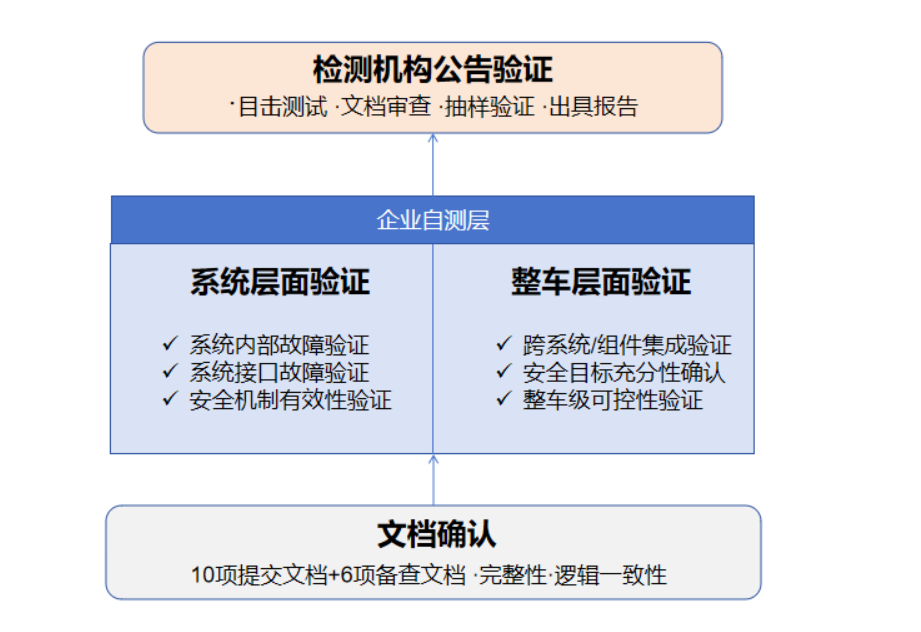
图1 功能安全验证体系示意图
系统层面验证基于HIL等方法,验证内部故障和安全机制有效性;整车层面确认通过实车故障注入,验证跨系统集成后的安全表现。检测机构通过目击测试、抽样验证等方式独立确认,最终出具正式检测报告。
二、企业提交文档审查:功能安全验证的基础
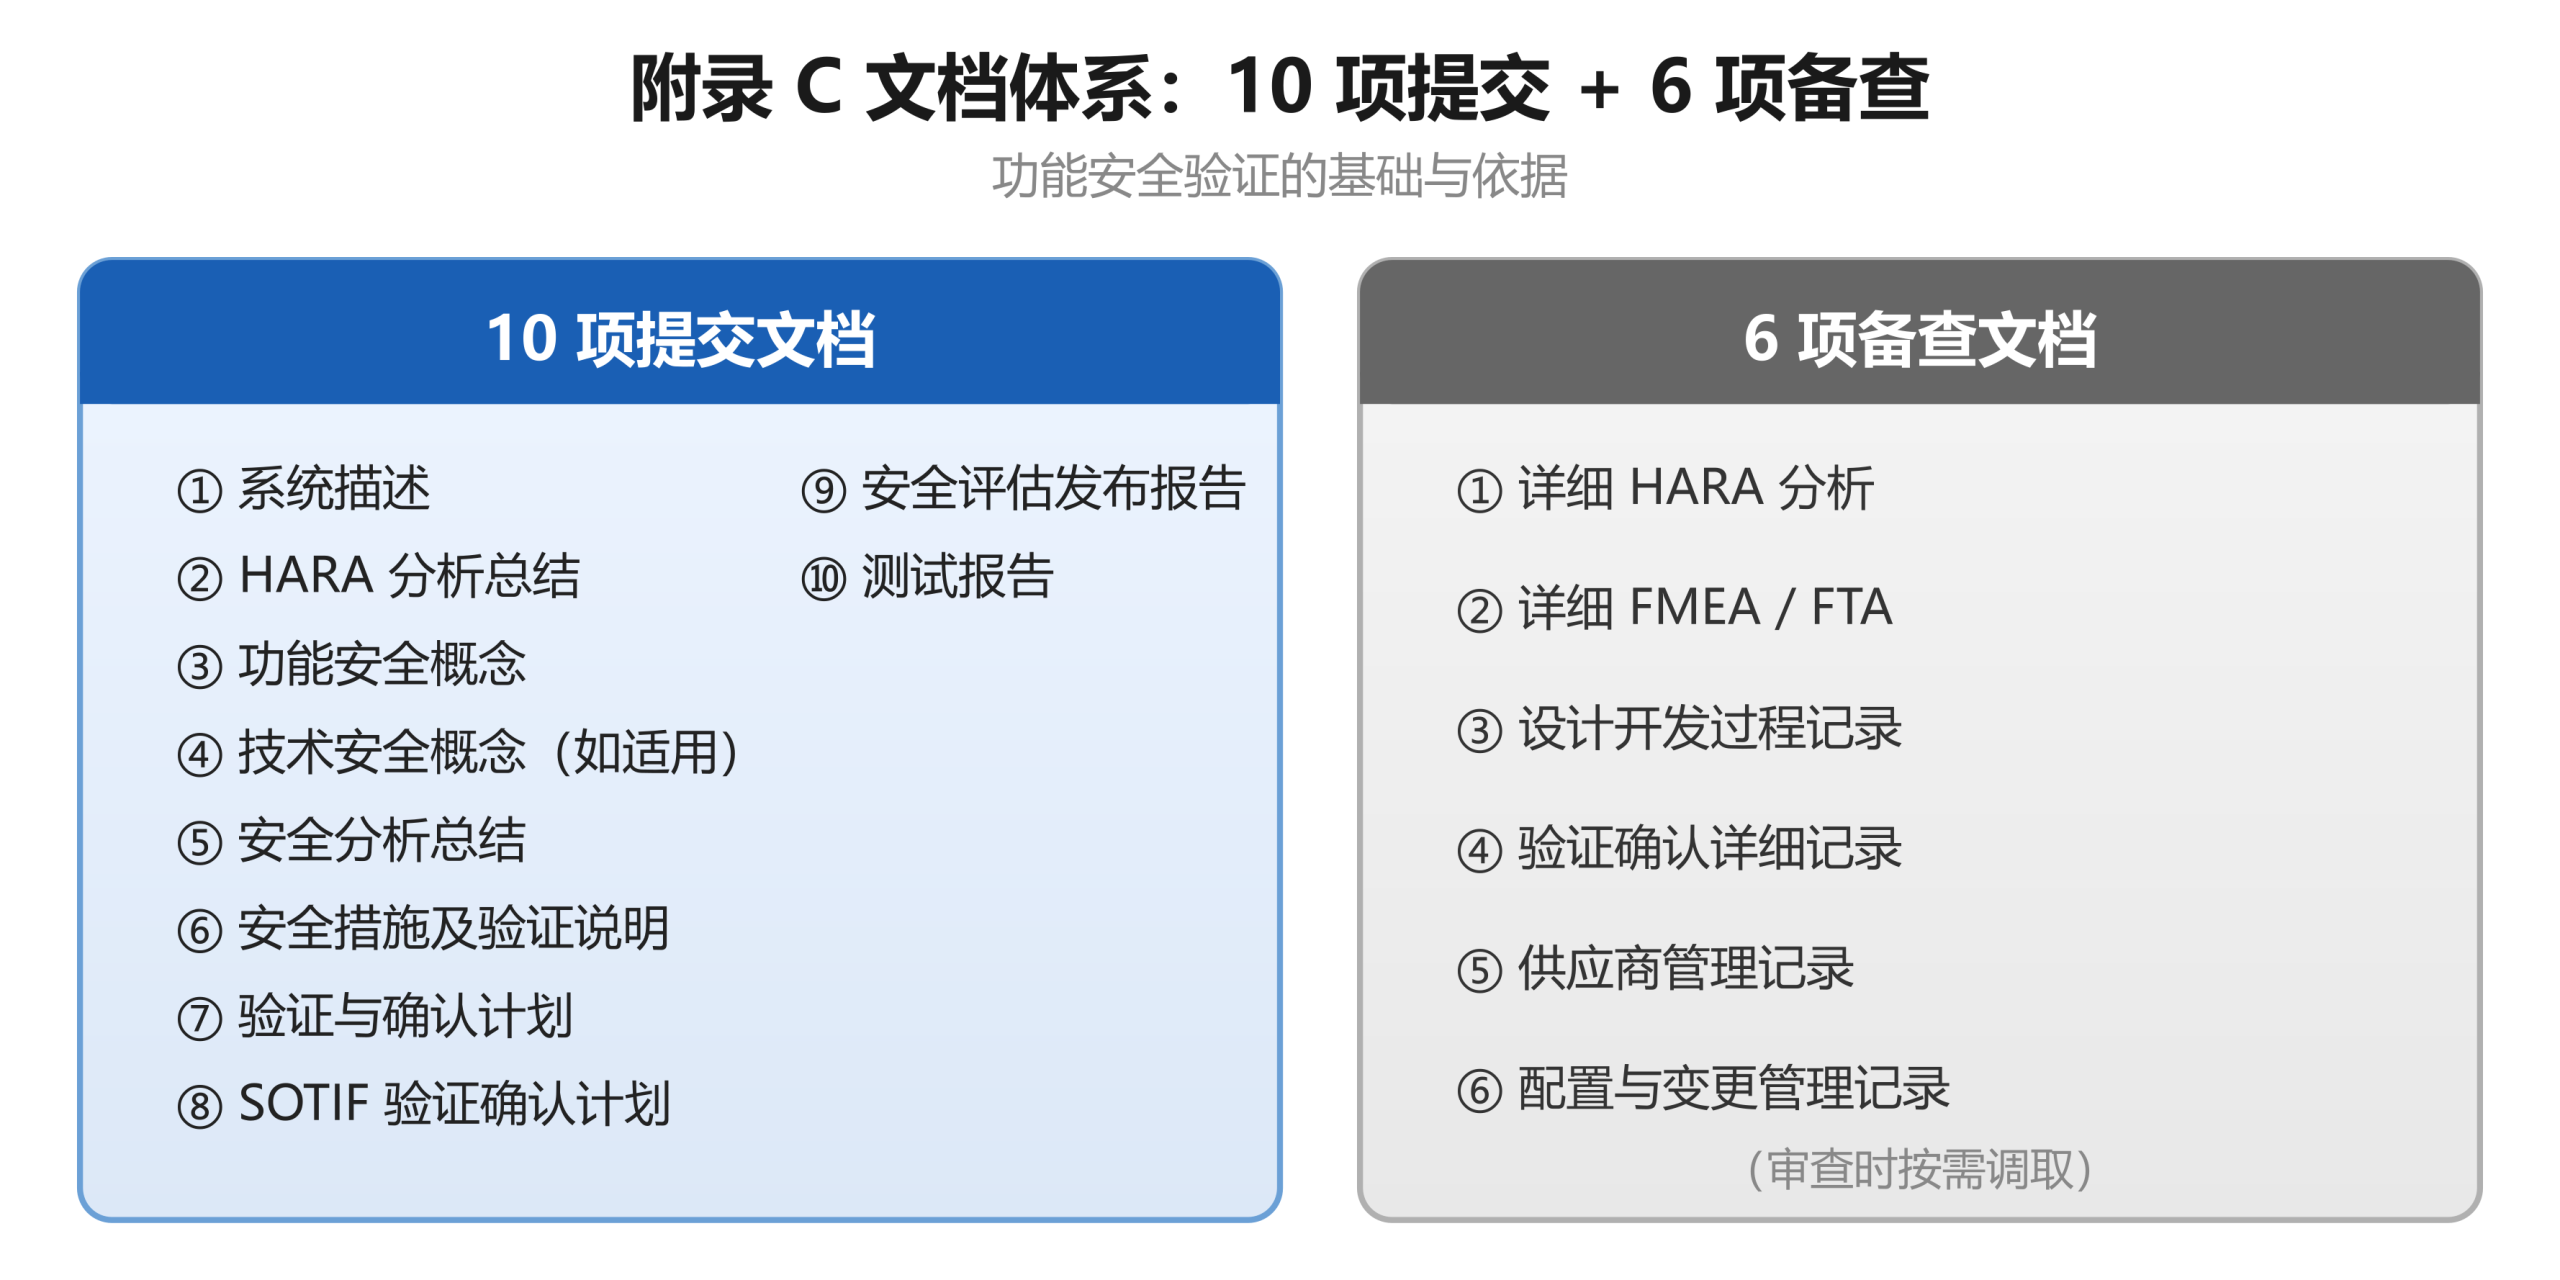
图2 附录C文档体系(10项提交 + 6项备查)
文档确认是整个验证体系的基础。附录C要求提交功能安全总结文档10份,备查详细开发文档6份。文档确认的核心是完整性、论证当性和自洽性——不仅要有,还要合理,更要前后一致、可追溯。
三、故障注入是功能安全测试的核心
C.3.3.1明确规定,功能安全验证和确认应按照表C.3开展,通过向电子电气组件或机械组件施加相应输入,模拟组件内部故障对整车运动行为的影响,确认单个组件失效时的系统反应。
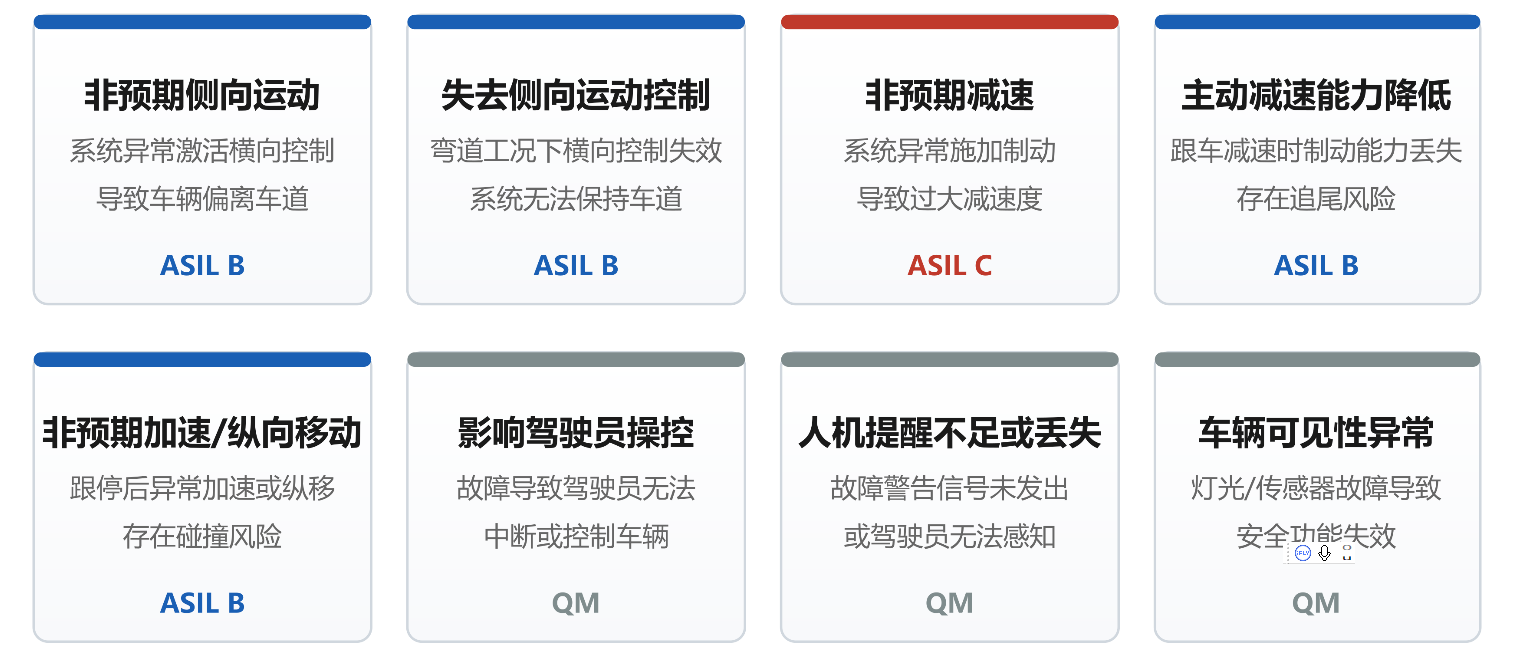
图3 表C.3八大整车危害类型
表C.3覆盖8类整车危害,故障类型涵盖供电类、摄像头、毫米波雷达、激光雷达、通信接口等。检测机构在从企业验证的测试用例抽样选取中,有两个关键脚注原则:
脚注e:以上场景可根据系统配置和ODD定义合理调整,可开展同一传感器故障在同一工况下、或同一故障类型在不同工况下的替代性试验。
脚注b:传感器集成等特殊原因无法在实车层面模拟的故障,可通过系统层面的验证计划和结果进行文件核查。
这两个脚注划定了标准"弹性"的边界——调整空间是有的,但必须有依据、可追溯。
四、三点实践提醒
第一,文档和测试之间要能追溯。从安全目标到测试用例,每一步都得对得上,不能各写各的。追溯链一断,合规就站不住脚。
第二,用例选取随机,适宜,合理,可以做部分替代,但必须对不同场景、不同故障全部覆盖。
第三,故障注入不仅考虑是否注入成功,还要负责全链路数据采集与结果记录,覆盖故障检测、降级路径、警告信号、接管窗口各环节。
围绕GB 47955—2026的功能安全合规要求,中汽深圳科技可为企业提供从文档编写指导与文审对标、到场地安全验证的一站式全流程服务,助力企业高效通过L2强标的功能安全文档审核与验证确认测试。下一步,公司将持续深耕智能网联汽车功能安全领域,以全链条技术能力服务汽车产业高质量发展。
下期预告:下期内容将聚焦强制性标准公告试验中的测试重难点,欢迎持续关注。
五、关于中汽深圳科技
中汽深圳科技深耕智能网联汽车功能安全领域,已构建起覆盖"概念定义—安全分析—设计开发—测试验证—审核认证"的一站式功能安全技术服务体系。我们深度参与功能安全相关标准起草及验证试验,技术团队具备覆盖概念阶段安全目标确定、系统级FTA/FMEA分析、软硬件安全设计及FMEDA分析等全链条能力,并已与多家主流车企合作落地产品级ASIL D功能安全开发、安全管理体系建设、全域整车级功能安全测试验证等实际项目。