专家视角|奚文霞:GB 39901、GB 47955、GB 44721三项强标落地,驱动汽车功能安全向车规芯片底层溯源
随着智能网联汽车产业快速迭代,组合驾驶辅助、高阶自动驾驶、自动紧急制动系统快速发展并量产装车。GB 39901-2025《轻型汽车自动紧急制动系统技术要求及试验方法》、GB 47955-2026《智能网联汽车 组合驾驶辅助系统安全要求》、GB 44721-2026《智能网联汽车 自动驾驶系统安全要求》三项汽车强制性国家标准即将进入实施周期,整车层面的功能安全要求向下传导至车规芯片、IP、晶圆制造、封测等半导体供应链底层。我们特别邀请中汽芯(深圳)科技有限公司(简称“中汽芯”)芯片功能安全专家奚文霞,深入解读三项强标带给车规芯片产业的新约束、新挑战与合规落地路径。
Q1
近期多项汽车强制性国家标准陆续发布,很多行业目光聚焦整车系统,芯片层级的约束往往容易被忽视。GB 39901-2025、GB 47955-2026、GB 44721-2026三项强标究竟如何将安全责任传导到车规芯片?
A1
奚文霞:
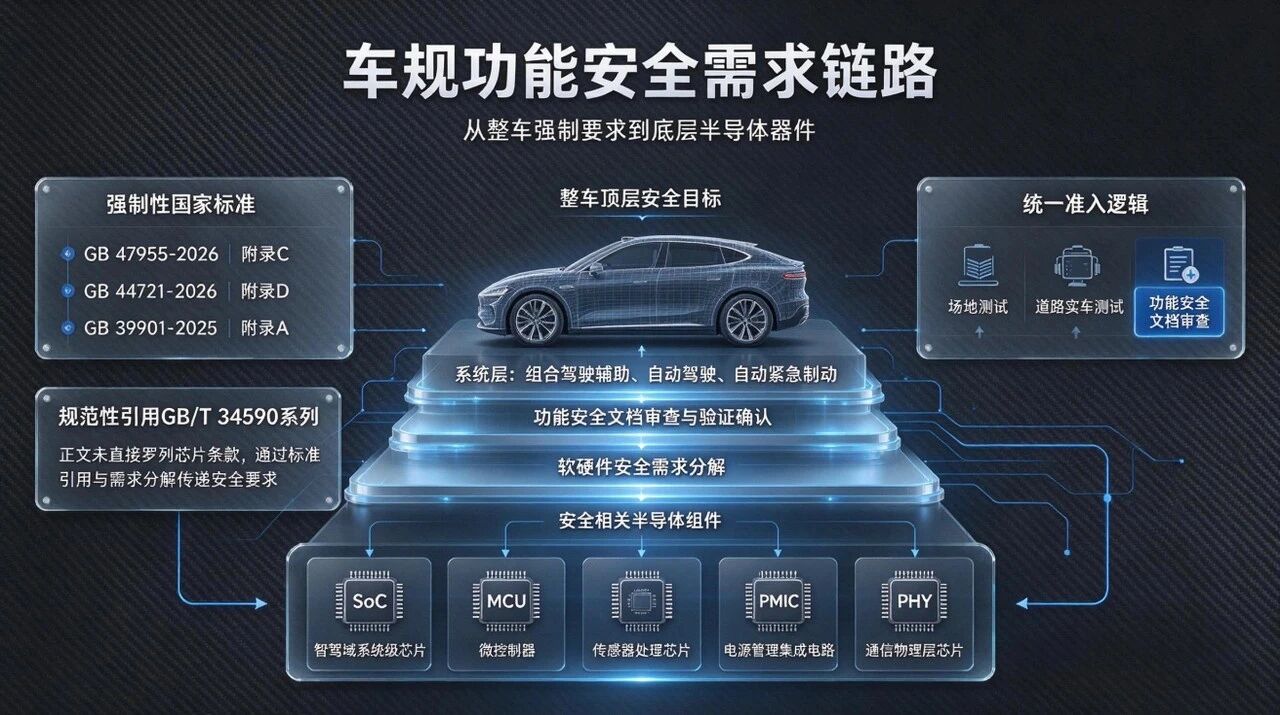
这三项强制性国家标准正文并没有直接罗列车规芯片条款,而是通过规范性引用GB/T 34590系列功能安全国家标准,从整车顶层安全目标逐级向下分解,把功能安全需求传递到底层半导体器件。
GB 47955-2026、GB 44721-2026、GB 39901-2025三项汽车强制性国家标准,分别通过附录C、附录D、附录A规范性附录,对组合驾驶辅助系统、自动驾驶系统、自动紧急制动系统提出功能安全文档审查与验证确认的强制性要求。三项标准确立了统一准入逻辑:除开展场地、道路实车测试之外,功能安全文档审查属于必查环节。其中,智驾域系统级芯片(SoC)、微控制器(MCU)、传感器处理芯片、电源管理集成电路(PMIC)、通信物理层芯片(PHY)均属于安全相关半导体组件,分配得到的典型ASIL等级为ASILB~ASILD。
Q2
在产业实践中经常听到一种观点,只要整车完成实车测试,芯片层面就不必额外开展功能安全评估。我们应当如何看待这一观点?
A2
奚文霞:
这是当前产业链非常典型的认知偏差。GB 47955-2026、GB 44721-2026、GB 39901-2025三项强标实行功能安全文档审查及实车测试,但实车测试通过并不能替代芯片层面的功能安全评估。
第一,实车测试主要验证整车、系统及零部件层级的功能表现与安全机制响应,很难下沉完成芯片层级的功能实现验证与芯片内部安全机制有效性验证。受试验工况约束,实车测试无法充分复现芯片单点故障、潜伏故障等各类芯片级失效场景,难以做到故障场景全覆盖。因此仅依靠实车测试,并不能够充分证明当芯片内部发生故障时,整车系统仍可持续维持安全状态。
第二,大量车规芯片属于按照SEooC方式开发的安全要素。车规芯片输出的安全手册、FMEA(失效模式与影响分析)、FMEDA(失效模式影响与诊断分析)、使用假设与约束条件等全套功能安全交付物,是控制器功能安全开发的基础输入。即便实车测试全部达标,若芯片层级功能安全交付物缺失,SEooC的使用假设未在项目中完成确认与验证,则无法证明整车功能安全满足既定安全目标。
第三,车规芯片作为控制器最核心的硬件单元,芯片层面的失效是系统安全风险的源头。芯片功能安全评估能够识别随机硬件失效与系统性失效风险,论证芯片满足对应ASIL等级要求,从源头降低失效风险。若跳过芯片功能安全评估,底层硬件风险无法识别与管控,上层控制器与整车的安全论证缺少根基,整车安全目标存在失效隐患。
Q3
面对三项强制国标落地,芯片企业优先要推进哪些工作,实现合规上车?
A3
奚文霞:
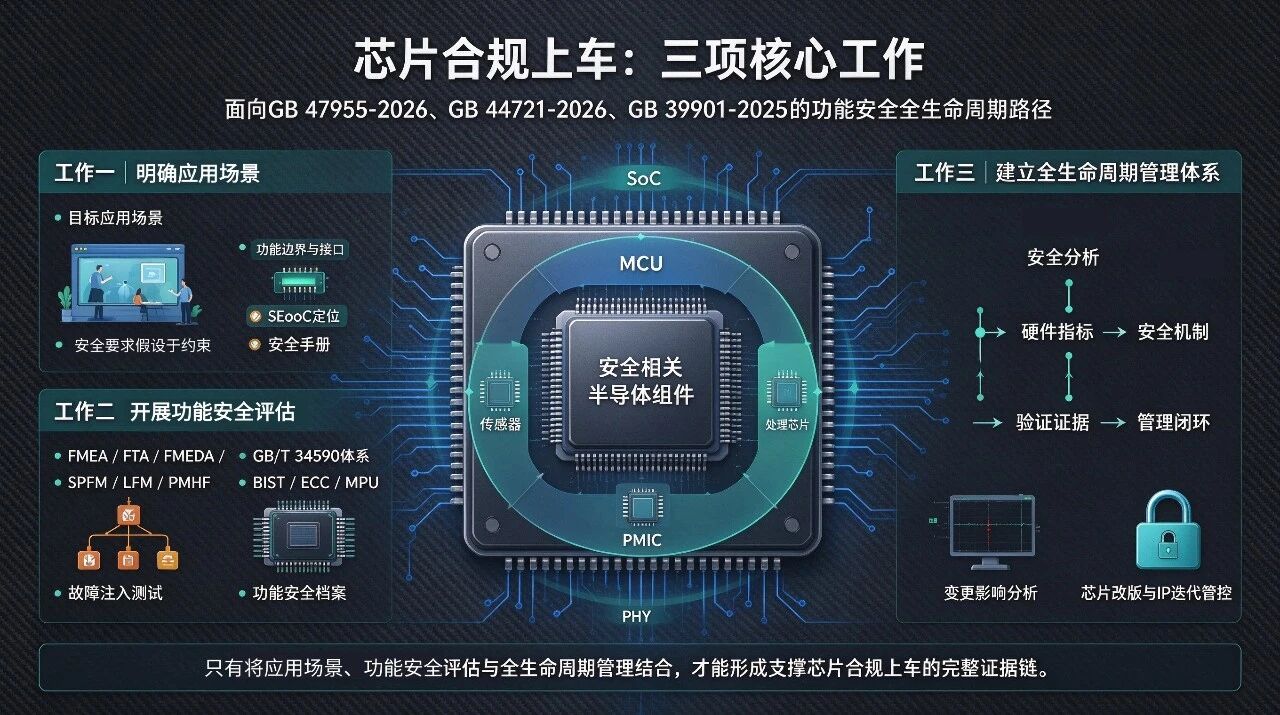
面对GB 47955-2026、GB 44721-2026、GB 39901-2025三项强制性国标的落地,国产车规芯片企业需要围绕功能安全全生命周期,优先推进三项核心工作,支撑芯片合规上车。
第一,基于典型应用场景,明确芯片的目标应用场景、安全要求假设与约束条件、功能边界及接口等。作为SEooC安全要素,芯片企业需梳理芯片在组合驾驶辅助系统、自动驾驶系统、自动紧急制动系统中的应用边界,输出规范的安全手册,支撑整车与控制器厂商在项目实践中完成确认验证。
第二,根据顶层需求的ASIL等级实施完整的功能安全评估。开展FMEA(失效模式与影响分析)、FTA(故障树分析)、FMEDA(失效模式影响与诊断分析)、DFA(相关失效分析)分析,识别系统性失效与随机硬件失效,完成SPFM(单点故障度量)、LFM(潜伏故障度量)、PMHF(随机硬件失效概率度量)硬件指标度量计算;设计BIST(内建自测试)、ECC(纠错码)、MPU(内存保护单元)等安全机制,通过故障注入测试验证安全机制有效性,形成覆盖全生命周期的功能安全档案。
第三,搭建符合GB/T 34590要求的功能安全管理体系。建立覆盖芯片定义、设计、测试、流片、量产、变更全生命周期的管控流程,落实安全计划、安全评估、变更影响分析。尤其要做好芯片改版、IP迭代的变更管控,一旦发生版本更新,必须评估该变更对上层控制器与整车应用所带来的安全影响。
Q4
从整车企业和Tier1的角度看,在车规芯片选型和导入过程中,应重点关注哪些内容,才能保障系统及整车层级的功能安全合规?
A4
奚文霞:
对整车企业和Tier1而言,车规芯片选型需要结合目标系统的功能安全要求和实际应用环境,确认芯片的功能安全能力、使用条件是否能够支撑上层系统的安全设计和整车安全目标。重点需要关注两个方面。
第一,从整车安全目标和系统级安全要求出发,明确芯片承担的安全职责。结合目标系统的安全要求、系统架构和安全分析,确定车规芯片需要承载的安全相关功能、安全要求及对应ASIL等级,同时明确接口、依赖关系以及使用假设和约束条件。对于按照SEooC方式开发的芯片,还需要重点确认芯片厂商在开发阶段设定的假设是否与目标系统实际应用场景一致。
第二,对车规芯片功能安全交付物进行系统性审查,并在目标系统实际应用中完成确认和验证。整车企业和Tier1不仅要审查这些材料是否完整,还要结合实际系统架构逐项确认其中的使用假设、接口条件和集成约束是否得到满足;必要时还应通过故障注入、接口测试和系统集成测试等手段,对关键安全机制在实际应用环境中的有效性进行验证。
汽车芯片功能安全是智能汽车高质量发展的根基。在汽车芯片产业发展的关键时期,唯有坚持标准引领、检测赋能、生态共建,才能筑牢智能网联汽车的“安全底座”。中汽芯将持续深化车规芯片功能安全技术研究,完善标准检测体系,为产业链上下游提供更精准、更高效的技术服务,助力汽车芯片产业行稳致远。
- 地址:深圳市坪山区坪山大道2007号创新广场
- 邮编:518118
- 咨询电话:075536381618
微信扫码关注我们
微信扫码体验AI小程序